Skip to content


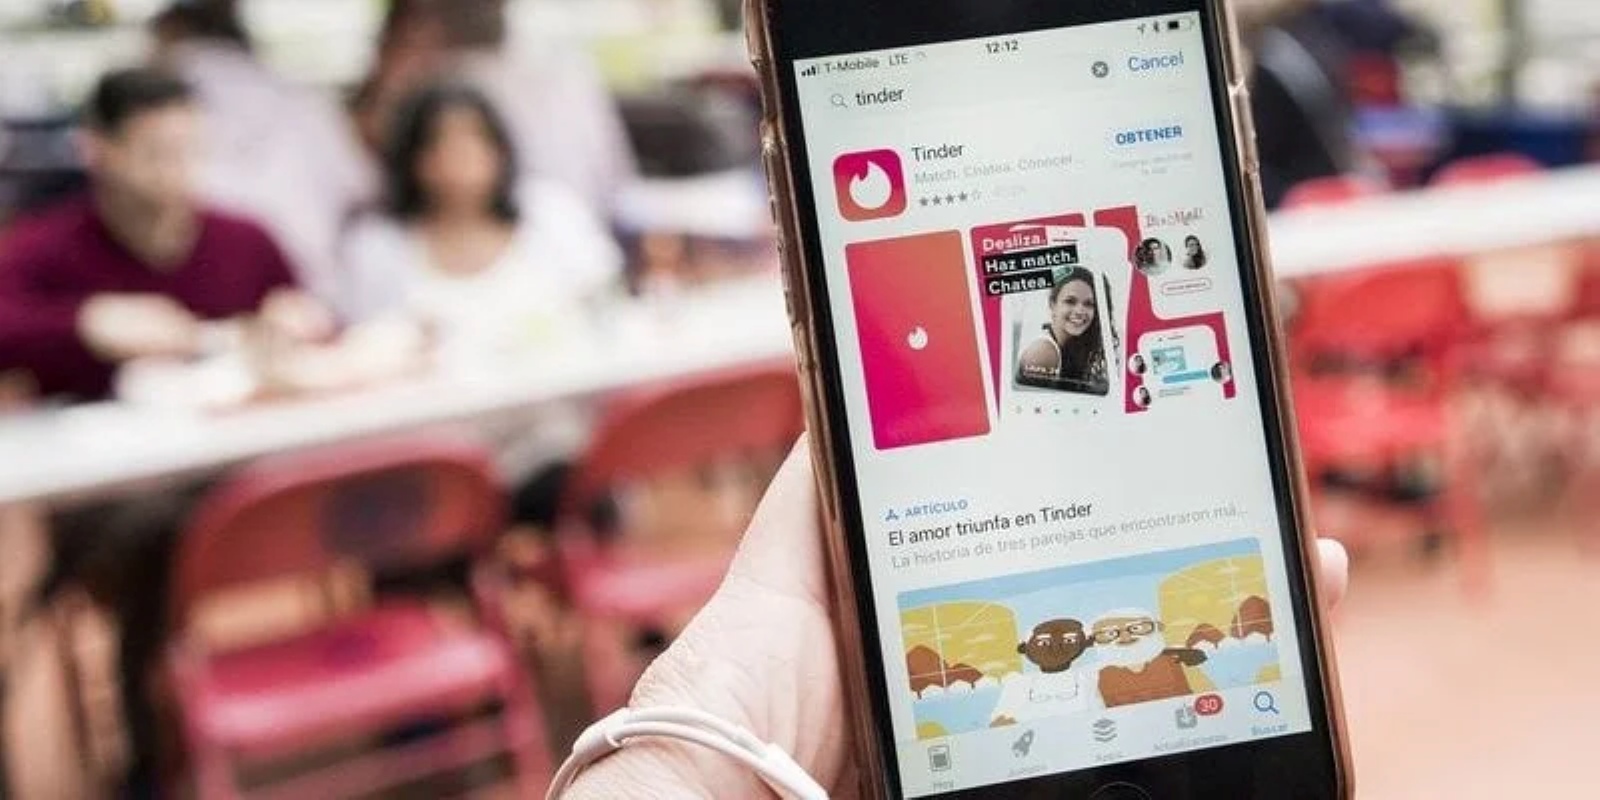
Диверзиите против одбранбените претпријатија и копнената инфраструктура на Starlink, како и обидите за разузнавачка инфилтрација во норвешко одбранбено претпријатие, покажуваат различни аспекти. Русија регрутира диверзанти за хибридна воја и преку апликацијата за запознавање Tinder
Олександар ЛЕВЧЕНКО*
Во Романија е разоткриена диверзантска мрежа чии членови, според податоците на локалните разузнавачки служби, дејствувале по налог на руските разузнавачки структури и подготвувале напади врз одбранбени претпријатија во земјите на Европската Унија. Според медиумските извештаи, романската Разузнавачка служба (SRI) открила група поврзана со обид за подметнување пожар во фабриката за производство на вооружување Carfil во Брашов. Истрагата утврдила вмешаност на тројца државјани на пост советски земји, кои легално престојувале на територијата на земји членки на ЕУ, во подготовката на диверзијата. Од SRI нагласиле дека активностите на разоткриената мрежа не биле ограничени само на Романија. Руските координатори ѝ определиле повеќе потенцијални цели во регионот, меѓу кои државни и приватни претпријатија од одбранбено-индустрискиот комплекс, како и други објекти од воено и индустриско значење.
На 20 октомври, весникот The Wall Street Journal објави дека претседателот на РФ, Владимир Путин, лично наредил интензивирање на диверзантските операции против земјите членки на НАТО. Според информациите на весникот, неуспешниот обид за напад со беспилотни летала во близина на аеродромот во Лајпциг бил една од првите операции во рамките на оваа кампања. Потоа во Европа биле регистрирани низа други инциденти. Во август биле подметнати пожари во претпријатија за производство на беспилотни летала во Естонија и Полска. Во Словачка, властите соопштиле дека спречиле сличен обид. Полска, Литванија и Бугарија, исто така, пријавиле диверзантски напади насочени против копнената инфраструктура на сателитскиот систем Starlink.
Разоткривањето на руската диверзантска мрежа во Романија покажува дека одбранбено-индустриската инфраструктура на европските држави станува една од приоритетните цели на руските хибридни активности. Не станува збор само за непосредно оштетување на производствените капацитети, туку и за создавање пречки за проширување на европското производство на вооружување и обезбедување воена поддршка за Украина. За Романија, овој инцидент претставува непосреден предизвик за националната безбедност.
Интензивирањето на диверзантските активности може да се разгледува како еден од начините на кои Русија го проширува конфронтирањето со Западот надвор од непосредниот воен театар во Украина. Москва користи тајни операции за да создава дополнителни безбедносни и политички проблеми за европските влади, истовремено избегнувајќи отворен воен судир со земјите членки на НАТО. Ваквите активности овозможуваат тестирање на ефикасноста на контраразузнавачките структури, откривање на ранливостите на критичната инфраструктура и процена на подготвеноста на европските земји за заеднички одговор на хибридните закани.
Посебен фактор се потенцијалните економски последици од ваквите операции. Потребата од зајакнување на обезбедувањето на претпријатијата, модернизација на безбедносните системи и обновување на оштетената инфраструктура ги зголемува трошоците на производителите и државните буџети. Заканата од повторни напади може негативно да влијае и врз инвестициската привлечност на одбранбениот сектор, токму во период кога европските земји настојуваат да ги зголемат сопствените производствени капацитети.
Напади врз инфраструктурата на Starlink: обиди за ослабување на комуникациските способности на Украина
По инцидентите со копнените станици на Starlink во Полска и Бугарија, руските специјални служби, според медиумските извештаи, се обиделе да организираат диверзија против сличен објект во Литванија. Непознати лица планирале да подметнат пожар во претпријатие на чија територија се наоѓаат сателитски антени и опрема на копнена станица на Starlink. Обидот бил спречен благодарение на навременото предупредување од литванските специјални служби. Премиерот на Литванија, Миндаугас Синкјавичиус, го поврзал обидот за диверзија со веројатна руска активност, оценувајќи го како можен елемент на хибридната војна што Кремљ ја води против европските демократски држави. Според шефот на литванската влада, објектот обезбедува функционирање на девет антени на Starlink, кои Украина ги користи во одбраната од руската вооружена агресија.
Во средината на октомври, германскиот магазин Der Spiegel објави дека во подметнувањето пожар во копнена станица на Starlink во Полска, најверојатно, биле вмешани припадници на турската криминална група Daltons, кои дејствувале по налог на руските специјални служби. По пожарот, вицепремиерот на Полска и министер за дигитализација, Кшиштоф Гавковски, изјави дека низа индиции упатуваат на тоа дека инцидентот се вклопува во новата руска доктрина за хибридни напади.
Неколку дена претходно, бугарските власти соопштија за пожар во копнена станица на Starlink во близина на Софија. Директорот на Државната агенција за национална безбедност на Бугарија, Пламен Тончев, изрази уверување дека инцидентот имал диверзантски карактер.
Обидите за напади врз копнената инфраструктура на Starlink во Литванија, Полска и Бугарија укажуваат на проширување на листата на објекти што можат да станат цели на руските хибридни операции. Додека претходно главното внимание беше насочено кон кибер напади, дезинформации и мешање во внатрешнополитичките процеси на европските држави, сега во овој арсенал сè поактивно се вклучуваат и физички диверзии против објекти на критичната инфраструктура.
Особено значење има функционалната намена на нападнатите објекти. Копнените станици на Starlink го обезбедуваат функционирањето на сателитската комуникација, која има важна улога во комуникациската инфраструктура на Украина. Според изјавите на литванските претставници, деветте антени што биле потенцијална цел на диверзантите се користат за обезбедување комуникации неопходни за Украина во нејзиното спротивставување на руската агресија. Оттука, нападите врз овие објекти може да бидат насочени не само против инфраструктурата на европските држави, туку и индиректно против техничката поддршка на одбранбените капацитети на Украина.
Спречувањето на диверзијата во Литванија благодарение на навременото предупредување од специјалните служби ја покажува практичната важност на оперативната размена на информации и превентивната контраразузнавачка работа. Истовремено, повторувањето на инцидентите во различни земји укажува дека заштитата на поединечни објекти не може да биде ефикасна без регионална координација. Реакциите на високите претставници на Литванија, Полска и Бугарија, исто така, покажуваат дека тие се свесни за можната поврзаност меѓу одделните инциденти и пошироката кампања на руската хибридна активност.
Tinder како алатка за собирање разузнавачки информации
Руските специјални служби користат и методи на социјален инженеринг за да дојдат до доверливи информации за европските одбранбени претпријатија. Според медиумските извештаи, норвешката компанија Nammo, производител на артилериска муниција, станала цел на обиди за собирање информации преку апликации за запознавање, меѓу кои и Tinder. Корисници со профили со необични или егзотични имиња се обидуваат да воспостават контакти со вработените во претпријатието во градот Рауфос, со цел да добијат информации за производството на артилериски гранати. Раководството на Nammo ги потврдило обидите за собирање информации и фишинг-напади преку социјалните мрежи и соопштило дека ги зајакнува безбедносните мерки. Ваквиот пристап укажува на проширување на инструментариумот на разузнавачките активности, при што наместо традиционалните методи на инфилтрација се користат лични контакти и дигитални платформи за секојдневна комуникација.
Nammo е еден од значајните европски производители на артилериска муниција од голем калибар. Поради зголемената побарувачка за муниција по почетокот на руската агресија против Украина, Норвешка ѝ додели на компанијата државна поддршка во износ од над една милијарда круни за значително зголемување на производствените капацитети. Во текот на последните една и пол до две години, претпријатието во Рауфос вработило околу илјада нови работници. На тој начин, компанијата има значење не само за норвешкиот одбранбен сектор, туку и за пошироките европски напори за зголемување на производството на муниција. Во услови на руската војна против Украина, стабилноста на нејзиното работење е непосредно поврзана со способноста на европските држави да ги зголемуваат сопствените резерви и да ја одржуваат испораката на вооружување за Киев.
Заканите за норвешкиот одбранбен сектор не се ограничени само на обидите за собирање информации преку социјалните мрежи. Норвешкиот Национален орган за безбедност (NSM) соопшти дека во претходните шест месеци бројот на успешни кибер напади врз норвешки организации се зголемил тројно. Институцијата, исто така, предупреди на високо ниво на закани за националната безбедност. Претходно, Норвешката полициска безбедносна служба (PST) поврза низа диверзантски активности во Европа со дејствувањето на руските специјални служби.
Обидите за прибирање доверливи информации за Nammo треба да се разгледуваат како дел од пошироките активности насочени кон проучување на капацитетите и ранливостите на европскиот одбранбено-индустриски комплекс. Информациите за производствените процеси, технологиите, обемот на производството, логистиката и организацијата на работата на претпријатието можат да имаат практична вредност за разузнавачките структури. Нивното користење би овозможило процена на производствениот потенцијал на компанијата, идентификување на критичните елементи на инфраструктурата и подготовка на понасочени операции за нарушување на нејзиното работење.
Заклучоци
Диверзиите против одбранбените претпријатија и копнената инфраструктура на Starlink, како и обидите за разузнавачка инфилтрација во норвешко одбранбено претпријатие, покажуваат различни аспекти на еден ист проблем: Русија настојува да влијае врз безбедноста на европските држави не само со воени и политички средства, туку и преку прикриени операции насочени против критичната инфраструктура и одбранбената индустрија. Овие диверзантски активности укажуваат на проширување на инструментариумот со кој Русија ја води конфронтацијата со европските држави.
Заедничка карактеристика на овие операции е изборот на цели чие оштетување може да има последици не само врз националната безбедност на одделни земји, туку и врз европската одбранбена индустрија и воено-техничката поддршка за Украина. Москва ги користи ваквите операции за создавање дополнителни трошоци и безбедносни ризици, проверка на способноста на европските држави да се спротивстават на прикриената агресија и потенцијално ослабување на политичката подготвеност за поддршка на Киев. Во овие услови, земјите на ЕУ и НАТО треба да преминат од реагирање на поединечни инциденти кон системска заштита на одбранбената и критичната инфраструктура. Тоа подразбира зајакнување на физичкото обезбедување на стратешките објекти, контраразузнавачката контрола, кибер безбедноста и меѓународната размена на разузнавачки податоци. Отсуството на соодветен и координиран одговор на ваквите операции може да создаде услови за нивно понатамошно ширење. Наспроти тоа, способноста на европските држави навремено да ги откриваат диверзантските мрежи, да ги штитат критичните објекти и да утврдуваат одговорност за организирањето на нападите ќе има пресудно значење за одвраќање на руските хибридни активности во Европа.