Skip to content


Руските разузнавачки служби, според податоците на романските органи за спроведување на законот, се обидуваат да ја прошират разузнавачко-диверзантската активност на територијата на земјите членки на НАТО.
Олександар ЛЕВЧЕНКО*
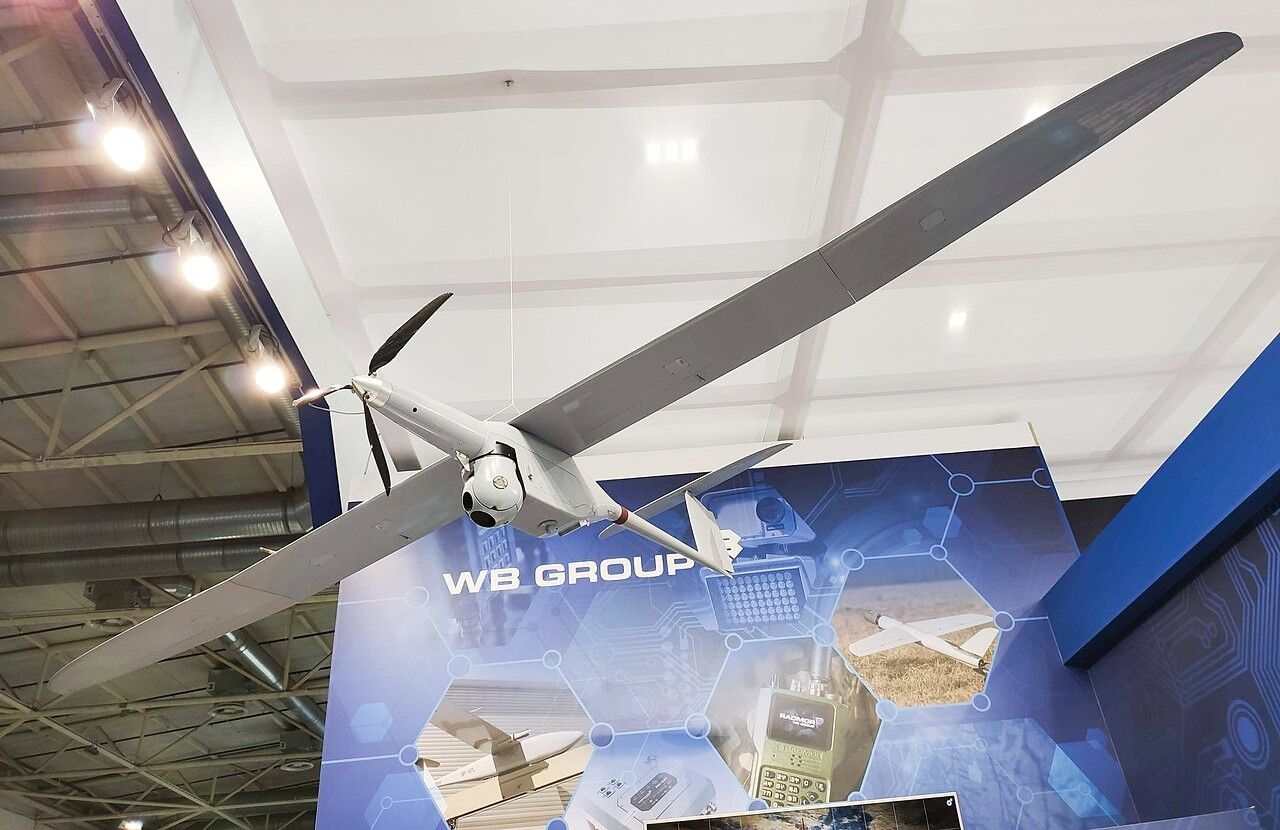
Структурата Global Citizens Against War 1984, која, според новинарските истраги, може да биде под контрола на руските разузнавачки служби, би можела да биде поврзана со серија саботажи против претпријатија од одбранбената индустрија во Европа. Станува збор, меѓу другото, за пожарот во претпријатието WB Electronics во полскиот град Скаржиско-Камиена и обидот за подметнување пожар во фабриката на украинската компанија Skyeton во Словачка.
Пожарот во претпријатието WB Electronics, според прелиминарните проценки, предизвикал штета од околу 15 милиони злоти (3,7 милиони евра). Фабриката претставува важна алка во полското производство на беспилотни системи FlyEye и баражирачка муниција Warmate, кои ги користат вооружените сили на Полска и Украина. Полската Агенција за внатрешна безбедност го разгледува инцидентот како можен акт на саботажа инспириран од странска разузнавачка служба.
Неколку дена претходно, словачките разузнавачки служби спречиле обид за подметнување пожар во објект на украинската компанија Skyeton. Во рамките на операцијата биле уапсени еден државјанин на Украина и двајца државјани на Латвија. Одговорноста за двата инцидента ја презела претходно непознатата структура Global Citizens Against War 1984, која се претставува како меѓународно антивоено движење и тврди дека претпријатијата чии производи се испорачуваат во зони на конфликт се легитимни цели.
Дигитални показатели за руска поврзаност
Истрагата на словачкиот портал Aktuality.sk и The Insider, на која се повикало полското издание Niezalezna.pl, открила низа дигитални и други показатели кои би можеле да укажуваат на руско потекло или координација на активностите на оваа структура. Конкретно, на Instagram профилите на групата останале елементи од интерфејсот на руски јазик. Анализата на изворниот код на веб-страницата исто така открила употреба на фонтот YS Text, развиен и користен од руската технолошка компанија „Yandex“. Одредени карактеристики на веб-страницата и нејзината техничка структура, според новинарите, укажуваат на користење алатки за автоматизирано креирање содржина и вештачка интелигенција.
Сомнеж предизвикуваат и биографиите на две лица претставени на веб-страницата како членови на тимот на организацијата. Едниот наводно е Полјакот Роберт Левановски, а другиот е Србинoт Стефан Илиќ. Новинарите не пронашле убедливи независни потврди за постоењето на овие лица. Биографските податоци содржат и контрадикторности. На пример, се наведува дека Левановски служел две години во полската армија, од 2007 до 2009 година, иако во тој период задолжителната воена служба во Полска траела значително пократко.
Според истрагата, веб-страницата на организацијата била креирана со користење на платформата Wix и алатки за вештачка интелигенција. Збирот на овие показатели дава основа за претпоставка дека Global Citizens Against War 1984 можеби не била создадена како вистинско граѓанско движење, туку како дигитална структура за прикривање.
Особено значење има карактерот на јавната комуникација на групата. Таа користи пацифистичка реторика, истовремено оправдувајќи ги нападите врз претпријатијата од одбранбената индустрија. Таквата конструкција овозможува создавање привид на независна граѓанска иницијатива, а истовремено прикривање на можното странско потекло на операциите.
Доколку биде потврдена поврзаноста со руските разузнавачки служби, би станувало збор за модел познат од руските хибридни операции: користење формално независни структури за прикривање на активностите на државни или со државата поврзани субјекти. Во овој случај, информативната платформа може да извршува неколку функции истовремено — да презема одговорност за саботажите, да создава алтернативна верзија за нивното потекло и да го намалува ризикот од директно поврзување на Русија со операциите.
Не помалку значајно е и користењето на вештачка интелигенција за создавање дигитална инфраструктура и лажни идентитети. Тоа значително ги намалува трошоците и времето потребни за создавање веродостојна прикривна структура. Таквите алатки може да се користат не само за создавање веб-страници, туку и за генерирање биографии, фотографии, текстови и други елементи потребни за имитирање на активностите на вистинска организација.
Друг важен елемент на овој модел е ангажирањето странски извршители. Наместо директно учество на руски оперативци, задачите за саботажа може да им се доверуваат на лица кои полесно може да бидат регрутирани и искористени како извршители. Тоа создава дополнително ниво на дистанца меѓу организаторите на операцијата и непосредните учесници.
Според податоците од европските истраги за руските диверзантски активности, за регрутирање потенцијални извршители може да се користат Telegram, како и анонимни сегменти на интернетот. Регрутерите особено внимание посветуваат на лица кои се наоѓаат во тешка финансиска состојба или имаат други ранливости. Во случај на апсење на таквите извршители, руската страна добива можност да негира каква било вмешаност, а истовремено да шири верзија за самостојно дејствување на радикални групи.
Географијата и карактерот на инцидентите овозможуваат тие да се разгледуваат не само како одделни криминални епизоди, туку и како потенцијални елементи на поширока кампања на притисок врз европската одбранбена индустрија.
Цел на нападите стануваат претпријатија поврзани со производството на беспилотни системи и муниција кои имаат непосредно значење за воената поддршка на Украина. Во овој контекст, потенцијалните цели не се само физичкото оштетување на производствените капацитети, туку и нарушувањето на логистичките синџири, одложувањето на испораките, зголемувањето на трошоците за безбедност и создавањето дополнителни ризици за компаниите кои го прошируваат производството во Европа.
Особено индикативни се јавните закани упатени кон Германија и кон идната фабрика за ракети на компанијата Covenant во близина на Лајпциг. Доколку ваквите закани бидат проследени со нови саботажи, тоа би можело да укажува на обид за создавање превентивен психолошки притисок врз европските одбранбени компании и инвеститори.
Пожарот во претпријатието WB Electronics во Полска, обидот за подметнување пожар во фабриката Skyeton во Словачка и заканите во врска со идните одбранбени производствени капацитети во Германија создаваат слика која заслужува да се разгледа во контекст на поширока руска хибридна кампања против европската одбранбена индустрија.
Клучна карактеристика на овој модел е комбинацијата од физичка саботажа, ангажирање странски извршители и информативно прикривање преку псевдо антивоени структури. Користењето на вештачка интелигенција дополнително го олеснува создавањето на такви организации и лажни идентитети, што го отежнува утврдувањето на нивните вистински организатори.
За европските држави тоа значи дека заштитата на одбранбеното производство повеќе не може да се ограничува само на физичкото обезбедување на претпријатијата. Истовремено се потребни контраразузнавачки мерки, сајбер-заштита, проверка на дигиталните структури, следење на каналите за регрутирање и брза координација меѓу безбедносно-разузнавачките служби на земјите членки на НАТО и нивните партнери.
Основниот ризик не се состои само во физичкото оштетување на одделни претпријатија. Руската стратегија може да биде насочена кон создавање системско чувство на несигурност околу европските инвестиции во одбраната. Доколку таквата тактика стане поширока, нејзината последица може да биде не само привремено намалување на производството, туку и одвраќање на приватниот капитал од учество во проекти неопходни за долгорочно зајакнување на одбранбената способност на Европа и воената поддршка за Украина.
Руска диверзантска активност во Романија и нови инциденти во Бугарија
Руските разузнавачки служби, според податоците на романските органи за спроведување на законот, се обидуваат да ја прошират разузнавачко-диверзантската активност на територијата на земјите членки на НАТО. Уште еден таков случај беше откриен во Романија, каде што Романската разузнавачка служба (SRI), во соработка со Министерството за внатрешни работи и партнерските разузнавачки служби, спречи операција што романската страна ја поврзува со Руската Федерација.
Според податоците на SRI, предмет на истрагата бил руски државјанин кој живее во Романија и кој бил под надзор на разузнавачката служба од февруари 2026 година. Истрагата ја документирала неговата активност за собирање информации, како и фотографирање и видео снимање на стратешки објекти. Меѓу нив биле комуникациски центри, воени бази што ги користат силите на НАТО, објекти на националниот одбранбен и безбедносен систем, како и критична инфраструктура.
Особено внимание привлекува снимањето на украински транспортни авиони „Антонов“, што може да укажува на интерес на руската страна за логистичките маршрути поврзани со поддршката за Украина. Според верзијата на истрагата, осомничениот добивал задачи од руски раководители и користел шифрирани комуникациски канали.
Руската активност не била регистрирана само во Букурешт, туку и во окрузите Клуж, Констанца, Келераш и Илфов. Систематското собирање информации за воените објекти, движењето на персоналот и техниката, како и активностите на мултинационалните сили, може да има значење што далеку ги надминува рамките на вообичаеното шпионирање.
Доколку заклучоците на романската истрага бидат потврдени, таквата активност можела да биде насочена кон мапирање на воената и логистичката инфраструктура на НАТО, идентификување потенцијално ранливи објекти и подготовка на можни идни операции. Токму комбинацијата на разузнавачко собирање податоци со подготовка на саботажи претставува еден од најопасните аспекти на руската хибридна активност во Европа.
Романскиот случај исто така го демонстрира карактеристичниот модел на руските операции во кој се користат лица што живеат надвор од Русија. Ангажирањето државјани на трети земји или Руси кои постојано престојуваат во Европа им овозможува на организаторите да се дистанцираат од непосредните извршители и го отежнува утврдувањето на командниот синџир.
За земјите членки на НАТО тоа значи потреба ваквите случаи да не се разгледуваат како изолирани примери на шпионажа, туку како потенцијални составни делови на долгорочна кампања за собирање информации за воената инфраструктура на Алијансата.
Во овој контекст, дополнително внимание заслужува серијата инциденти во објектите на бугарската компанија EMCO, која се занимава со трговија со оружје. Во текот на ноќта избувнал голем пожар во складиште за оружје во близина на селото Царева Ливада во областа Габрово. Тоа е веќе втор сличен инцидент во објекти на компанијата во период од неколку недели. Бугарските власти ги истражуваат причините за експлозијата и пожарот.
EMCO ја предводи бугарскиот претприемач Емилијан Гебрев, чии компании веќе подолг период се во центарот на вниманието на бугарските и меѓународните истраги во врска со можни руски операции.
Контекстот на претходните случаи му дава на настанот дополнително безбедносно значење. Во 2024 година, бугарските власти издадоа налози за апсење на шест руски државјани осомничени за вмешаност во експлозиите во складиштата на EMCO. Според податоците на бугарското обвинителство, во периодот од 2011 до 2020 година во овие објекти се чувала муниција наменета, меѓу другото, за извоз во Украина и Грузија.
Претходните истраги исто така ги поврзуваа експлозиите во бугарските складишта со обидот за труење на Емилијан Гебрев во 2015 година и со експлозиите во складишта за муниција во Чешка во 2014 година. Москва ги отфрли обвинувањата за вмешаност во овие операции.
Проширување на географијата на хибридната закана
Романскиот и бугарскиот случај имаат различен правен и оперативен статус, но ги обединува важен фактор: вниманието насочено кон воената и логистичката инфраструктура на источното крило на НАТО.
Романија има стратешко значење за военото присуство на Алијансата во регионот на Црното Море и претставува еден од клучните транзитни правци за поддршка на Украина. Бугарија, од своја страна, има значајна улога за безбедноста на Црното Море и регионалната одбранбена индустрија. Токму затоа разузнавачките активности, саботажите или обидите за нивно извршување во овие земји потенцијално можат да влијаат не само врз националната, туку и врз пошироката регионална безбедност.
Главната промена се состои во тоа што руската хибридна активност сè повеќе се поместува од информативни и сајбер-операции кон физичко влијание врз објекти поврзани со одбраната, логистиката и критичната инфраструктура.
Разузнавачкото собирање податоци може да претставува подготвителна фаза за идни саботажи, додека самите диверзантски операции можат да создаваат дополнителни трошоци, доцнења и психолошки притисок врз државите, компаниите и општествата.
За НАТО тоа значи потреба од зајакнување на контраразузнавачката соработка, размената на оперативни информации и заштитата на воените и цивилните објекти кои имаат значење за поддршката на Украина. Особено е важно да се откриваат врските меѓу одделните инциденти, бидејќи нивното вистинско стратешко значење може да стане очигледно само кога ќе се разгледуваат како целина.
Романскиот случај покажува дека руското разузнавање настојува да добие детални информации за воената инфраструктура на НАТО и логистичките маршрути. Инцидентите во Бугарија, независно од конечните заклучоци на истрагата за причините за последниот пожар, потсетуваат на ранливоста на одбранбените објекти во регионот.
Оттука, земјите членки на НАТО веќе не се соочуваат само со задачата да се спротивстават на одделни агенти или диверзантски групи. Станува збор за потреба од системско прилагодување кон моделот на хибридна војна, во кој разузнавањето, регрутирањето извршители, саботажите, информативните операции и притисокот врз одбранбената индустрија можат да бидат меѓусебно поврзани елементи на една иста кампања.
*Олександар ЛЕВЧЕНКО e поранешен украински амбасадор во Хрватска и Босна и Херцеговина