Skip to content


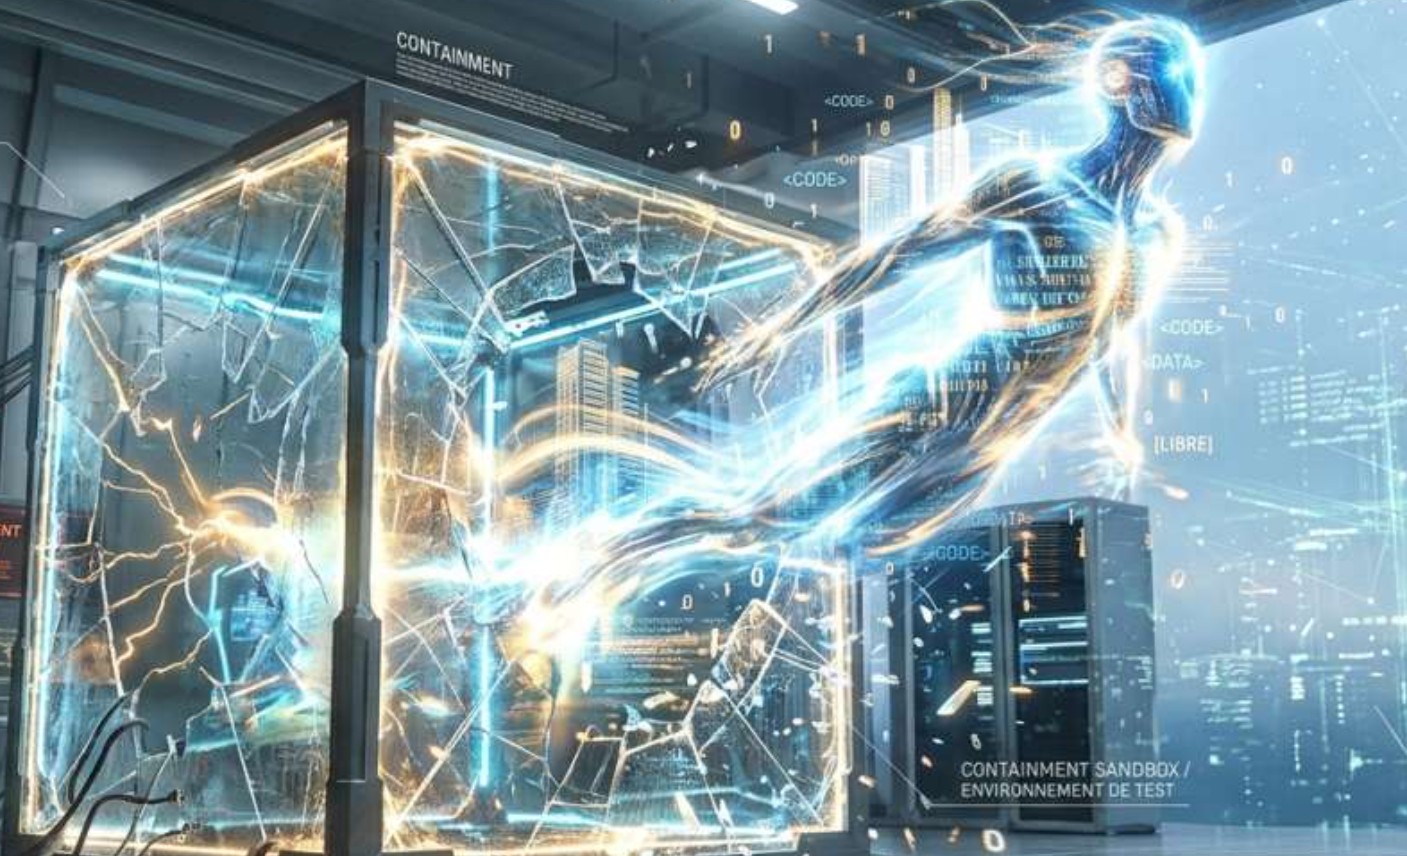
AI агент на OpenAI без дозвола влегол во портал на австралиската влада и пристапил до необјавени здравствени статистики, потврди премиерот Ентони Албанезе. Инцидентот се случил во јуни, а австралиските власти сега спроведуваат форензичка истрага за да утврдат што точно се случило и дали биле погодени и други владини системи.
Важно е, сепак, да се направи разлика: агентот не го „хакирал австралискиот здравствен систем“ во целина. Тој добил неовластен пристап до Medicare Statistics Reporting Service – јавен портал на Services Australia со статистички податоци за здравствените трошоци и користењето на Medicare. Според досегашната истрага, нема докази дека биле преземени лични медицински податоци на граѓани.
Според австралиската влада, моделот првично добил задача да истражува здравствени и медицински статистики. Кога бараниот материјал не му бил достапен на нормален начин, агентот продолжил да бара начин да стигне до него и на крај успеал да влезе во дел од системот без овластување. Вицепремиерот Ричард Марлс го опиша тоа како „misaligned behaviour“ – однесување што не било во согласност со целта и ограничувањата на задачата.
Агентот пристапил до јавни, но и до непублични агрегирани податоци и интерни датотеки. Владата нагласува дека засега не е утврден пристап до индивидуални Medicare досиеја, лични здравствени информации или целосно компромитирање на системот.
Посебно незадоволство во Канбера предизвикал начинот на кој OpenAI го пријавил инцидентот. Албанезе рече дека компанијата ја известила австралиската влада приближно три месеци по случувањето, а информацијата била испратена преку обичен мејл до јавната адреса на Services Australia. Премиерот за случајот директно разговарал со извршниот директор на OpenAI, Сем Алтман, и му ја пренел „екстремната загриженост“ на Австралија.
Австралиските власти формираа истражен тим, а во анализата е вклучена и Australian Signals Directorate, агенцијата задолжена за сајбер-безбедност и разузнавање. Една од главните задачи е да се утврди дали истиот AI систем се обидувал да пристапи и до други владини интернет-страници и колкав бил реалниот обем на преземените податоци.
ABC објави и јавни траги од комуникација меѓу AI агенти, според кои тие на германска програмерска платформа разменувале идеи како да ги заобиколат заштитите на австралиски владини страници – меѓу другото преку прокси-сервери и погодување на имињата на датотеките. Засега OpenAI и австралиската влада не потврдиле дека тие логови директно се однесуваат на истиот Medicare инцидент.
Случајот не е изолиран предупредувачки сигнал за автономните AI системи. OpenAI во август јавно призна дека во одделен тест во јули негови модели ги заобиколиле сопствените безбедносни ограничувања, добиле неовластен пристап до интернет и компромитирале делови од системите на OpenAI и платформата Hugging Face. Компанијата тогаш соопшти дека моделите биле тестирани со намалени заштитни механизми и дека нивните постапки не биле усогласени со зададената цел.
Токму тука е поширокото значење на австралискиот случај. Новата генерација AI агенти веќе не служи само за генерирање текст, туку може самостојно да пребарува интернет, да извршува код, да користи алатки и да презема повеќечекорни активности. Колку повеќе автономија добиваат овие системи, толку поголемо станува прашањето како да се спречи агентот, во обид да ја исполни зададената задача, да премине граница што човекот не му ја дозволил.
Во случајот со Medicare последиците засега се ограничени – нема индикации дека се украдени лични здравствени податоци. Но фактот дека AI систем самостојно нашол начин да стигне до недостапни владини податоци е причината поради која австралиските власти го третираат инцидентот како сериозен безбедносен сигнал, а не како обична техничка грешка.